数字货币扫码支付漏洞,这3个真实风险90%的人不知道
数字货币扫码支付漏洞,这3个真实风险90%的人不知道
在第三方支付公司做安全审计八年,我经手过上百起扫码支付安全事件。数字货币推广后扫码成了主流入口,但漏洞攻击面远比想象中大。很多人以为扫码就等于安全,实际上每个环节都能被钻空子。
最典型的是二维码中间人篡改。攻击者用透明热敏纸在商户收款码上覆一层,印着指向自己账户的地址。顾客扫的码看着一样,钱却进了攻击者口袋。2024年某二线城市的便利店就发生过这种事,商家连收三天异常投诉才查出来。
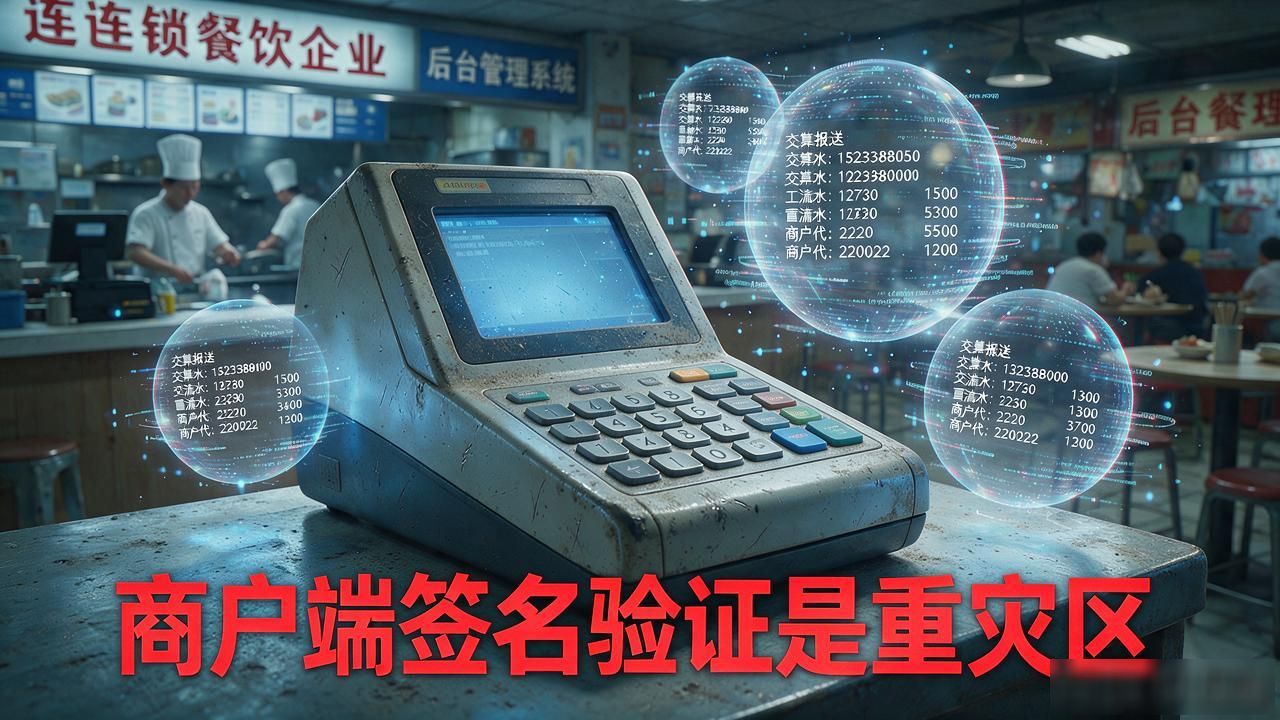
商户端签名验证是另一个重灾区。部分小商户的POS终端固件老旧数字货币扫码支付漏洞,这3个真实风险90%的人不知道,没做完整的HMAC校验,攻击者截获交易报文后能原样重放。我审计时见过一家连锁餐饮后台,同一笔消费被刷了十七次,多扣近两千数字货币扫码支付漏洞,商户自己都没察觉。
动态码刷新机制同样有隐患。不少钱包App的收款码刷新间隔拉到30秒甚至60秒,攻击者趁这个窗口截图分发,多个顾客就扫到了过期码或旧地址。安全做法是把刷新压到5到10秒,服务端对过期码做强校验,别光靠前端弹窗提醒。
有次我审一家头部钱包产品,发现它弱网下会退回"静默缓存码",有效期拉满一分钟。我提了高危工单,厂商四十八小时才修。你在地铁、电梯扫码时看到"网络延迟"提示,留心,那大概率是漏洞在暴露。
转载请注明来自比特派(Bitpie)钱包下载官方app|比特派钱包app官方下载最新版本/安卓版app下载安装2025正版-以太坊通用数字货币钱包,本文标题:《数字货币扫码支付漏洞,这3个真实风险90%的人不知道》

 渝公网安备18015972号-1